取引先に、 で応える。
SCS評価制度の取得を、
伴走で。
★3・★4の取得を、ギャップ診断から運用まで一気通貫で
サポート。
特権ID管理「Central One」を技術コアに、規程・証跡の
整備から
専門家確認の手配まで、
KDSがワンストップで伴走します。
SCS評価制度は任意参加の制度です。
取得の有無だけで商取引が規制されるものではありません(経済産業省・内閣官房NCO)。

なぜ、今から準備するのか
要請が来てからでは、
間に合わない。
SCS評価制度は、取引先のセキュリティ対策状況を共通のものさしで「見える化」する国の新制度。
対応には現状把握・対策実装・証跡整備の時間がかかります。
SCS評価制度は、取引先のセキュリティ対策状況
を共通のものさしで「見える化」する国の新制
度。対応には現状把握・対策実装・証跡整備の時
間がかかります。
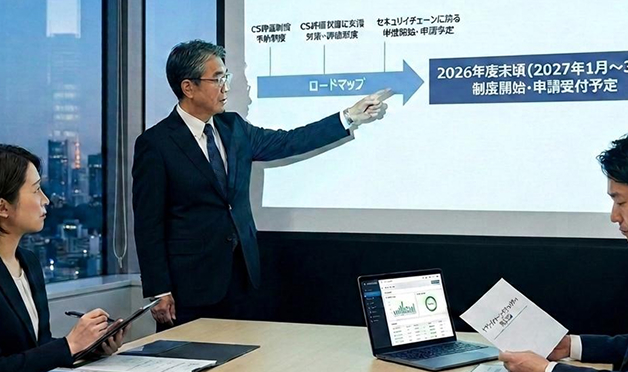
2026年度末頃
★3・★4の制度開始(申請受付)を予定。
詳細な評価ガイドは2026年秋頃に公表見込み。
3以上
取引先から「★3以上」の提示を求められる
場面が、今後増えていく見込み。
脅威 第2位
サプライチェーンや委託先を狙った攻撃は、
IPA「情報セキュリティ10大脅威 2026」
組織編で2位。企業にとって最大の課題です。
要請が来てから
動くのではなく、先回りの準備が、
取引の継続と受注競争力に
つながります。
よくある課題
「取得したい。
でも、どこから?」
限られた人員で本業と並行しながら、26項目・約
83基準に対応するのは簡単ではありません。
多くの中小企業が同じ壁に直面します。
何から手を付ければ
いいか分からない
★3だけで26要求事項・約83評価基準。自社の現在地と、埋めるべき差分が見えていない。
確認・署名を担う
専門家がいない
★3は登録セキスペ(情報処理安全確保支援士)の確認・署名が必須。★4は評価機関の審査が要る。
対策はしているが、
証跡が残っていない
「やっている」だけでは通らない。審査で説明・確認できる運用証跡(エビデンス)の整備が要る。
本業と並行して
進める余力がない
資産台帳、構成図、規程、記録… 手を動かす作業が多く、通常業務の片手間では停滞しがち。
KDSの支援モデル
「製品」「伴走」「確認」を、
一つに束ねる。
SCS評価制度は特定製品の導入を義務づけていません。
取得のカギは、技術対策・運用の証跡・第三者の確認をそろえること。
KDSはこの3つを、三層で一気通貫に提供します。
-
01 確認・審査
特権ID管理
アクセス制御・最小権限・特権ID管理・操作ログ。★3の「防御」「検知」領域で中核を担い、審査でそのまま使える運用証跡を自動で残します。
-
02 伴走
ギャップ診断 〜 規程・証跡
整備 〜 自己評価記入Web制作・システム開発の実装力で、資産台帳・構成図・各種規程・記録までまとめて整備。自己評価シートの記入まで並走します。
-
03 技術コア
専門家確認/
評価機関の手配★3の登録セキスペによる確認・署名、
★4の第三者評価機関による審査。中立のパートナーとの連携・手配・進行管理まで代行します。
※ KDSは支援側のため、★4の評価機関にはなりません。公平性を保つため、中立の評価機関・技術検証事業者と連携して進めます。
対応範囲
7分類すべてをカバー。
特に「防御」と「検知」に強み。
要求事項はNIST CSFの6機能(統治・識別・防御・検知・対応・復旧)に
「取引先管理」を加えた7分類で構成。KDSは全分類を支援対象とします。
- 統治(ガバナンス)
- 取引先管理
- 識別(リスクの特定)
- 防御得意
- 検知得意
- 対応(インシデント)
- 復旧
対応範囲
7分類すべてをカバー。
特に「防御」と「検知」に強み。
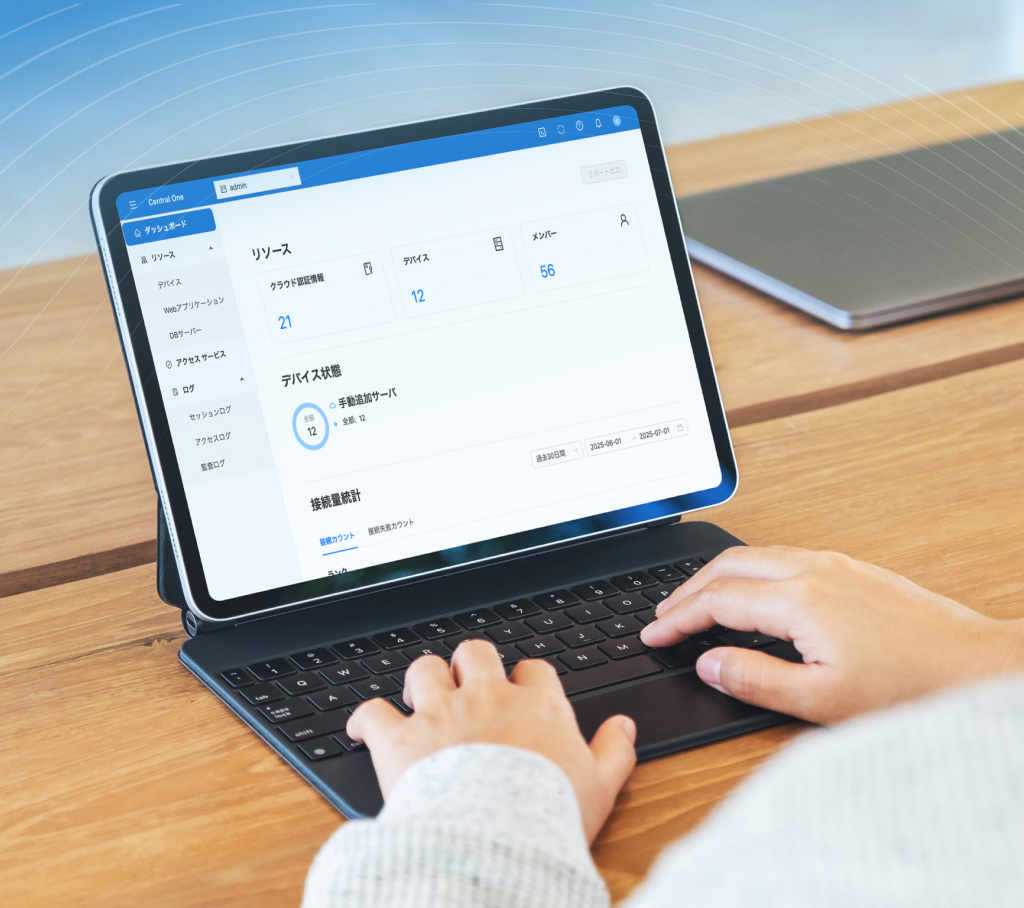
Central Oneが中核で効くのは「防御(アクセス制御・特権ID管理)」と「検知(操作ログ・監査証跡)」。
それ以外の分類は、KDSの伴走に加え、必要に応じて他社製品や国認定の「サイバーセキュリティお助け隊サービス(新類型)」との連携で補完します。
取得までの流れ
診断から、更新の運用まで。
まずは無料のギャップ診断から。目標の★レベルと差分を可視化し、そのまま実装・取得・更新まで伴走します。
-
PHASE
1ギャップ診断
目標★レベルの決定と、現状と
要求
事項の差分を可視化します。無料相談
-
PHASE
2対策実装
CentralOne導入を軸に、規程・
台帳・証跡の
仕組みを構築します。 -
PHASE
3取得支援
自己評価記入の伴走と、
専門家確認(★3)/
評価機関の手配(★4)。 -
PHASE
4更新・運用
★3は年次更新、★4は3年。
継続的
に伴走し、体制を維持します。継続支援
KDSが選ばれる理由
製品も、実装も、伴走も。
ぜんぶ自社で持っている。

特権ID管理
システムベンダー
である強み
自社の特権ID管理製品CentralOneを持つから
こそ、要求事項の技術的な裏側まで踏み込んで
設計・説明できます。

Web・システム開発や
BPOの
実装力
資産台帳・構成図・規程・証跡まで、
ドキュメントも仕組みも手を動かして整備。
作業を巻き取れます。

中小企業目線の伴走
薄い体制でも「取得まで」ゴールに連れて行く
ことが役割。何をどの順で進めるかまで一緒に
決めます。
よくある質問
疑問に、正直に
お答えします。
SCS評価制度は義務ですか? 取得しないと取引できなくなりますか?
いいえ、任意参加の制度です。取得の有無だけで商取引が規制されたり、入札から除外されたりすることはありません(経済産業省・内閣官房NCO 2026年4月の注意喚起)。ただし、取引先から「★3以上」の提示を求められる場面は今後増えていく見込みのため、先回りの準備が有効です。
CentralOneを導入すれば、取得できますか?
制度は特定製品の導入を必須としていません。CentralOneは「防御・検知」の技術コアと運用証跡を担う一要素です。取得には、これに加えて規程・体制の整備と、専門家(★3)または評価機関(★4)の確認が必要です。KDSはその全体を一気通貫で伴走します。
★3と★4、どちらを目指すべきですか?
多くの中小企業は、まず★3が現実的な第一目標です。基幹インフラ事業者との直接取引がある、または機密性の高い情報を預かる立場の場合は★4も視野に入ります。★4は★3を包含する設計のため、要件次第で★4を直接目指すことも可能です。診断時に一緒に見極めます。
社内にセキュリティ専門家がいませんが、大丈夫ですか?
問題ありません。★3の確認・署名を担う登録セキスペ、★4の第三者評価機関について、KDSが手配と進行管理まで支援します。自己評価シートの記入も並走するため、専門人材の不在が取得の障害になりにくい体制を用意します。
いつから準備を始めるべきですか?
制度開始は2026年度末頃の予定です。現状把握・対策実装・証跡整備には相応の期間がかかるため、取引先からの要請が来る前に着手しておくことをおすすめします。まずは無料のギャップ診断で、必要な準備期間の目安もお伝えします。
「私たちは、何星です」と
自信を持って答えられる体制へ
取得のその先、取引先からの信頼まで
見据えて。SCS評価制度への対応は、
KDSにご相談ください。
お電話での相談:078-855-5601(平日10:00-18:00)
